

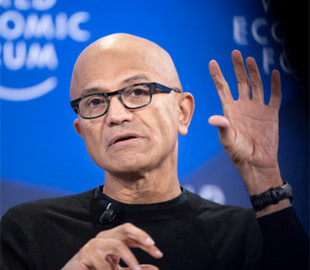
Генеральний директор Microsoft Сатья Наделла заявив, що значна частина критичної інфраструктури США використовує програмне забезпечення, яке неможливо оновити. Це створює додаткові ризики на тлі поширення кібератак із застосуванням штучного інтелекту, здатного швидше виявляти та використовувати вразливості. За його словами, захист таких систем потребуватиме масштабної модернізації та переходу до виявлення загроз у режимі реального часу, передає TechCrunch.
Про проблему Наделла розповів у середу, 18 листопада, під час саміту DealBook, організованого виданням The New York Times. Він звернув увагу на те, що чимало систем, які керують повсякденним обладнанням, будівлями та транспортними мережами, підключені до інтернету, але не мають можливості встановлювати оновлення безпеки.
«Пам’ятайте: у нашій критичній інфраструктурі є чимало елементів, які неможливо оновити. Візьміть, наприклад, мікропрограми (прошивки), чилери (охолоджувальні установки, що часто використовуються в центрах обробки даних) або системи опалення, вентиляції та кондиціонування (HVAC). До того ж усе це підключено до інтернету», — заявив керівник Microsoft.
Окремо Наделла згадав транспортні системи, у яких є компоненти, доступні для виявлення через інтернет, але їхні мікропрограми неможливо оновити. На його думку, це потребуватиме масштабної модернізації інфраструктури, а також оцінки нових загроз і здатності систем виявляти їх та протидіяти атакам у реальному часі.
Проблема виникла через масштабну цифровізацію інфраструктури: до мережі підключили безліч пристроїв, які раніше працювали автономно. Тепер навіть обладнання, яке не призначене для складних обчислень, може стати точкою входу для кібератак, особливо якщо його програмне забезпечення не можна оновити.
Наделла також прокоментував нещодавній збій сервісів Microsoft, який спричинив масштабні незручності для користувачів. За його словами, причиною стала «прихована помилка», що призвела до збігу кількох несприятливих обставин — так званого «ідеального шторму».
«Ми вжили заходів у відповідь на інцидент; безумовно, ми врахуємо отриманий досвід — як на рівні архітектури, так і на рівні операційних процесів, — щоб виправити ситуацію», — зазначив керівник Microsoft.
Наделла звернув увагу і на іншу проблему: ШІ скоротив час, необхідний для виявлення вразливостей, якими можуть скористатися зловмисники. Тим часом компанії тепер мають значно менше часу на перевірку виправлень, перш ніж встановлювати їх у робочих системах.
«Тепер у нас є дуже потужний інструмент для виявлення вразливостей. Раніше ж у компаній було більше часу на те, щоб протестувати виправлення, розібратися в ситуації та впровадити їх. Водночас штучний інтелект значно спростив здійснення складних кібератак», — пояснив Наделла.
За таких умов компанії опиняються перед складним вибором: відкладати встановлення оновлень заради додаткового тестування або негайно застосовувати їх, ризикуючи порушити роботу сервісів. Керівник Microsoft підсумував: «Виправлення має бути застосоване в робочому середовищі миттєво після своєї появи, адже вразливість уже активно використовується зловмисниками — чи не так? А це також створює нестабільність».
Заява Наделли пролунала на тлі серії масштабних збоїв у роботі цифрових систем. Серед них — нещодавні проблеми з Microsoft, а також інциденти, що торкнулися Агентства національної безпеки США (АНБ), Федерального управління цивільної авіації (FAA) та Apple. У деяких випадках висловлювали припущення про можливі кібератаки, однак офіційні представники це заперечували.