

Bank of America: ніколи не кажіть свій банківський пароль помічнику зі штучним інтелектом
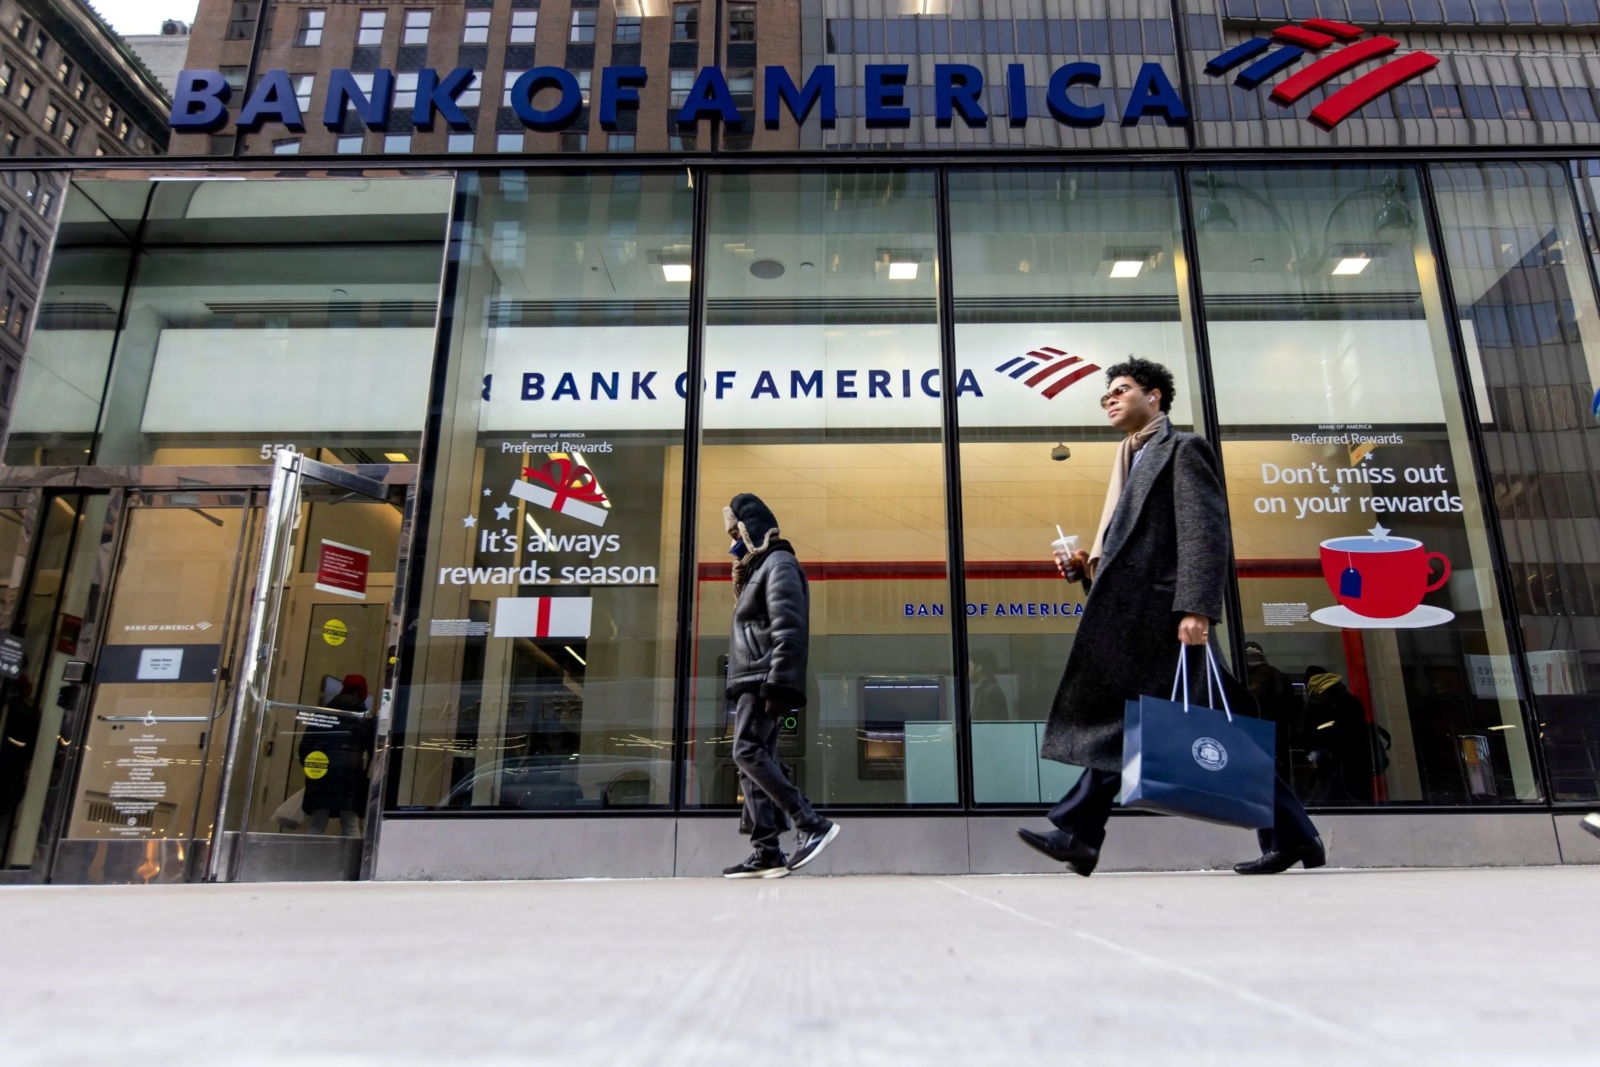
У масовому електронному листуванні до клієнтів під назвою «Захист ваших фінансів у світі штучного інтелекту» Bank of America закликав клієнтів ніколи не передавати своє ім’я користувача та пароль іншій особі чи зовнішній службі, «включаючи інструмент або агента на базі штучного інтелекту, який пропонує діяти від вашого імені».
Тим не менш, клієнти все частіше передають свої логіни, оскільки персональні помічники зі штучним інтелектом стають все більш популярними . Якщо ви передасте своє ім’я користувача та пароль для банківського рахунку помічнику зі штучним інтелектом, це ризикує тим, що він може щось зробити з вашими фінансами без вашого відома, або що ваш банк подумає, що хтось викрадає ваш рахунок, і заблокує вас до нього. Гірше того, недолік безпеки в помічнику зі штучним інтелектом може призвести до витоку ваших банківських даних в інше місце, що дасть фінансово мотивованим хакерам доступ до вашого банківського рахунку.
Це останнє попередження з'явилося на тлі того, що банки все ще досліджують, як агенти штучного інтелекту вписуються у фінансовий світ, але, як повідомляється, стикаються з проблемою неавторизованого доступу агентів до грошей їхніх клієнтів . Як ми обговорювали на сцені TechCrunch Disrupt , банки, постачальники платіжних послуг та процесори все ще намагаються з'ясувати, як надати клієнтам доступ до своїх банківських рахунків за допомогою інструментів штучного інтелекту, таких як агентські платежі, які дозволяють людям налаштовувати агентів на автономну купівлю товарів за найкращою ціною або у потрібний час.
Речник Bank of America підтвердив справжність електронного листа банку, опублікованого в соціальних мережах . Але прислухайтеся до попередження банку, бо якщо щось піде не так, це буде ваша відповідальність. Угоди про рахунки в більшості банків передбачають відповідальність клієнтів за будь-кого, кому вони надають свої дані для входу. «Якщо ви все ж таки ділитеся своїми обліковими даними, — йдеться в електронному листі, — пам’ятайте, що ви несете відповідальність за дії, що виникають в результаті цього доступу».